网络安全专家、前360集团技术总裁、首席安全官谭晓生日前在朋友圈披露,顶尖黑客赛事GeekCon中途被某无人机厂商报案,称在教唆别人破解无人机。
我们不会写网络安全技术文章,我们也写不来,所以本文依然是一篇人文文章,第一次看到竟然有厂商采取如此下三滥的手段去“捂嘴”,把找到漏洞的人抓掉,漏洞就不存在了?把提出问题的人解决掉,问题就能解决了?
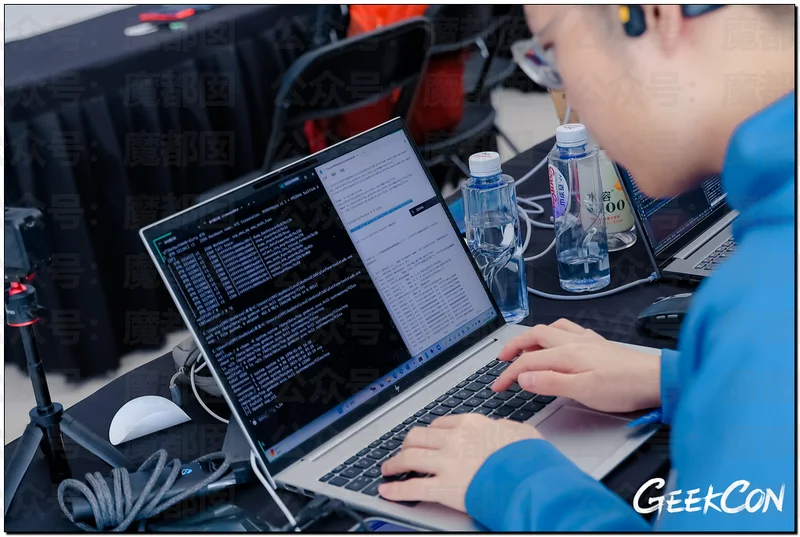
2026年10月24日下午,GEEKCON安全极客大赛的现场。
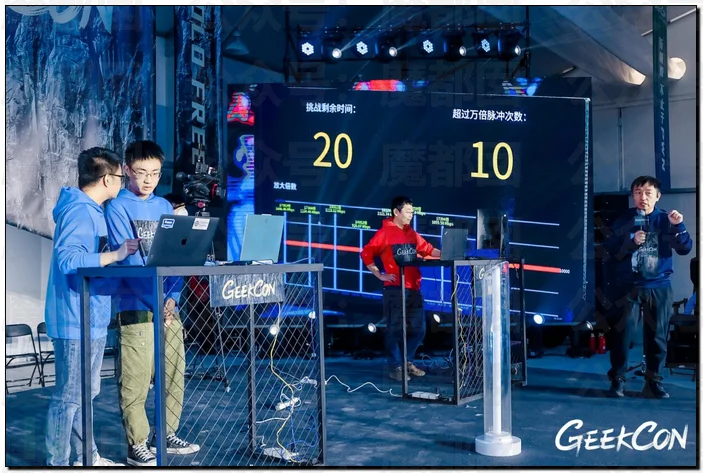
这是全球最顶尖的黑客赛事之一,台下坐的是全中国最会找系统漏洞的一批人。赛程进行到无人机攻防环节,有人突然进了场,把台上的参赛选手和裁判带走,原定议程当场中断。
组委会主席王琦,网名“大牛蛙”,在台上没忍住,当着全场爆了粗口:“赛事可以随时被关停,我希望这人站出来。我做了这么多年,我没见过你这么傻X的人。这些人发现漏洞是为谁?”
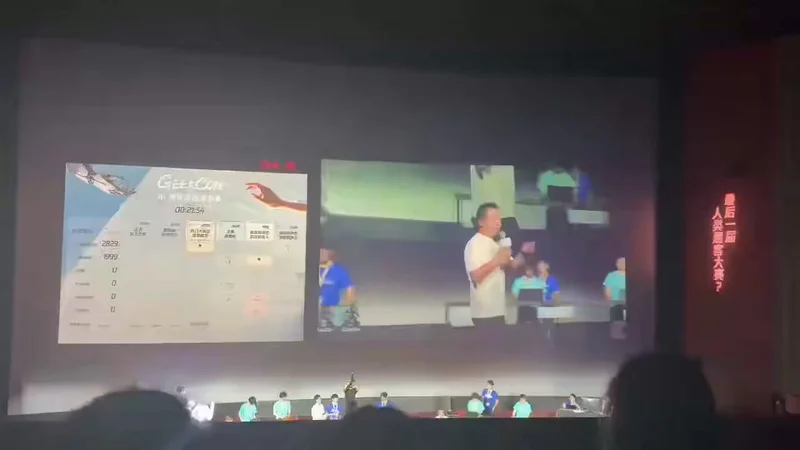
让他破防的,是举报的理由:一家被现场攻破的无人机厂商,向警方报案,说这场比赛在“教唆别人破解无人机”。
这件事最荒诞的地方在于——从比赛开始到选手被带走,没有任何人公开过这家厂商的名字,没有公开过漏洞的任何细节,甚至连台上那台无人机的品牌标识,都被刻意隐去了。
白帽们把能给的体面都给足了,换来的是一副手铐。
网络安全专家、前360集团技术总裁谭晓生当天在朋友圈写下一句话,这句话后来被反复转发:“不解决问题本身,把发现问题的人解决成了不少企业的‘最佳实践’,真是悲哀。”
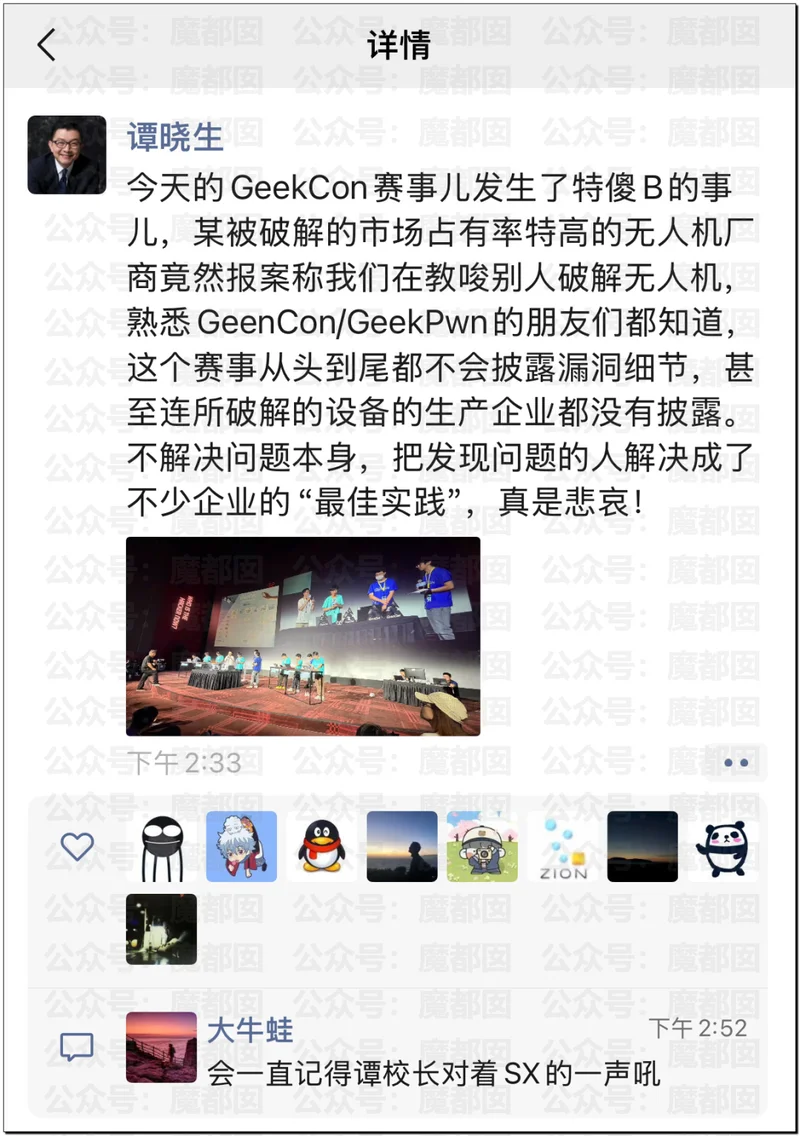
很多人在这条新闻下面愤怒,不只是为几个被带走的选手,更是因为他们认出了一个熟悉的剧本——这个剧本,在十年前就已经上演过一次,那一次,一个叫袁炜的年轻人,人生被彻底改写。
一场不点名、不亮细节的比赛,到底动了谁的蛋糕
要看懂这场举报有多反常,得先知道GEEKCON是个什么级别的场子。
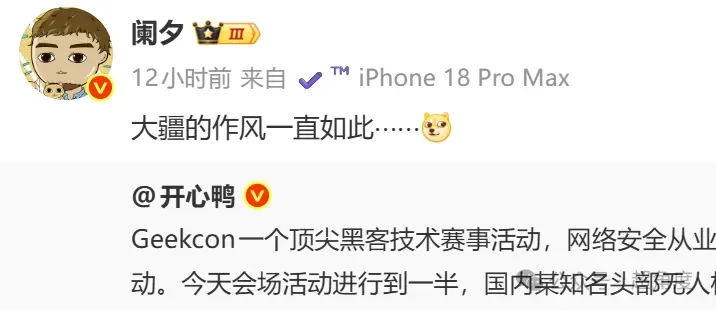
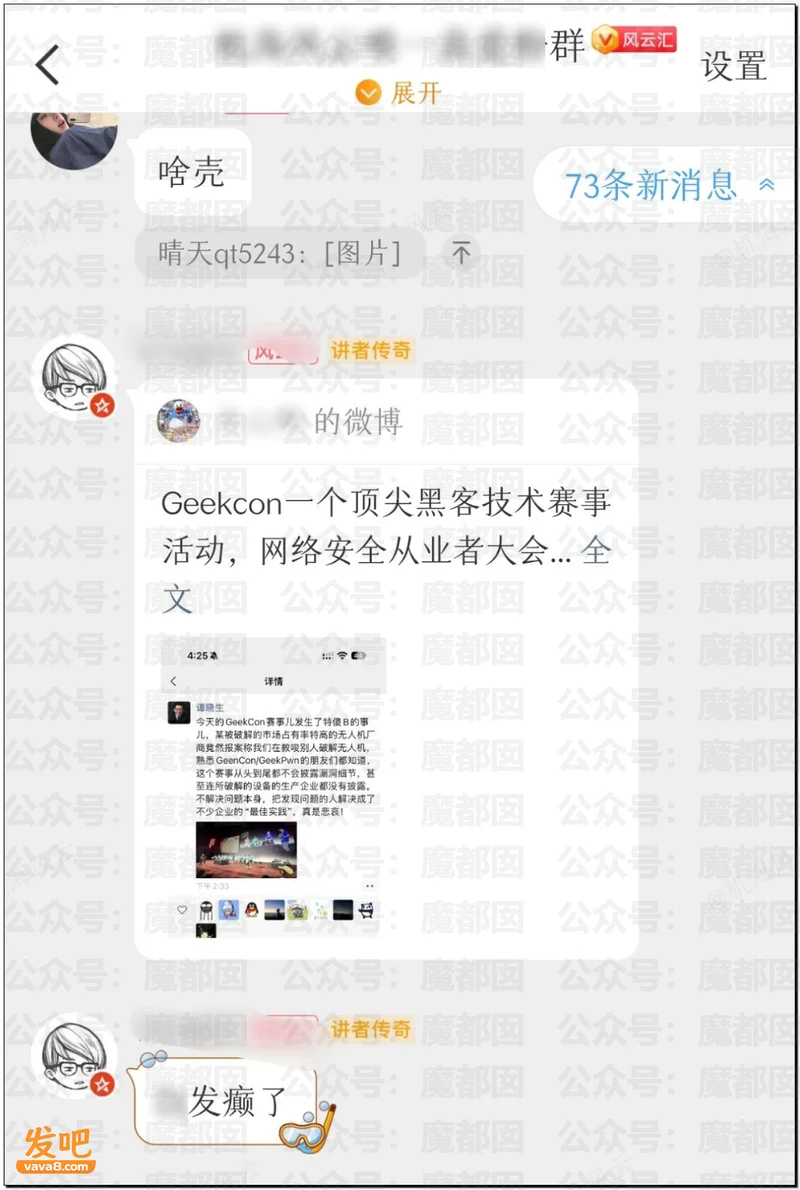
科技博主开心鸭进一步透露:“Geekcon一个顶尖黑客技术赛事活动,网络安全从业者大会,行业内顶尖高手如云的活动。今天会场活动进行到一半,国内某知名头部无人机企业竟报警说非法黑客教学教唆破解把参会人员、裁判都带走暂停活动。”
开心鸭解释,这并不是什么违法活动。类似的大赛在行业里在全球也不止一个。这个活动举办了很多年,在北京、上海、澳门、新加坡、拉斯维加斯等等都办过,攻破过苹果、特斯拉、安卓等等。厂商都会与行业内技术人员友好交流和进步维护保障产品和用户,没有厂商报过警搞这种事。
“遇到这么‘傻波一’的事还是头一次。此类事件会导致以后这家厂商不会收到技术人员报告漏洞了,以后漏洞就拿到黑市上卖了,或者发现了也不说,等着被黑产灰产发现使用损害用户就完事了。”
大V阑夕转发称:大疆的作风一直如此。
不过目前还不确定举报人是不是大疆。
它的前身是2014年创办的GeekPwn(极棒),2023年升级为GEEKCON,由独立安全研究机构DARKNAVY(深蓝)主办,每年10月24日开赛,累计参与的安全研究人员超过三万人,是全球公认的顶级安全赛事之一。
它的赞助商名单,几乎是中国科技公司的半壁江山:华为是GEEKCON之夜的特别赞助伙伴,腾讯安全、字节跳动、美团、蚂蚁集团、荣耀、vivo、小米、OPPO、京东、百度安全,都在合作伙伴之列。
换句话说,这不是什么地下黑客的地下聚会,而是一个被主流科技行业公开支持、办了十几年的正规技术大会。它过去在北京、上海、澳门、新加坡,乃至美国拉斯维加斯都办过,苹果的iPhone、特斯拉的汽车、谷歌的安卓,都曾在这个舞台上被选手当场攻破。
这次引发举报的赛题,叫“失控的无人机”。
规则其实很清楚:主办方提供一台某知名品牌的主流消费级无人机,开赛前,裁判用GPS欺骗手段,把舞台所在的位置实时设定成“禁飞区”,无人机因此进入系统级锁死状态,用官方遥控器也解不开、飞不起来。
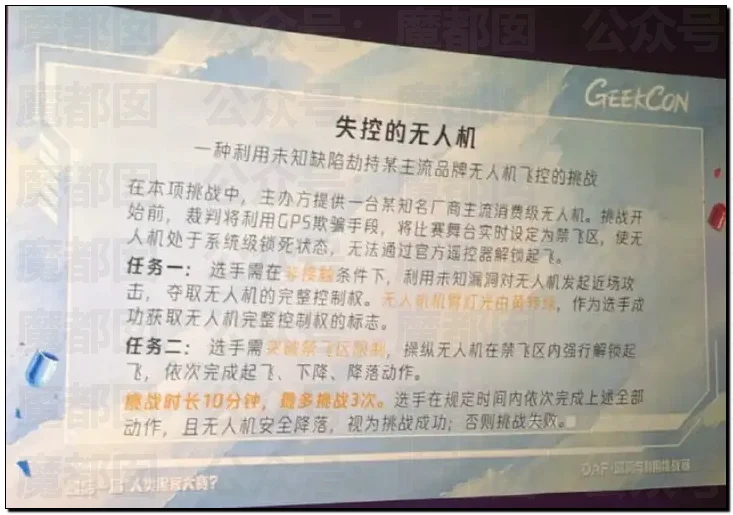
选手要做两件事:第一,在不接触飞机的前提下,用一个此前未知的漏洞发起近场攻击,把无人机的完整控制权夺过来,机臂上的灯由黄转绿,就算成功;第二,突破禁飞区的限制,在禁飞区里强行把飞机解锁起飞,依次完成起飞、下降、降落。全程十分钟,最多挑战三次。
请注意,这里被攻破的漏洞,是选手自己花时间、花精力逆向出来的“未知漏洞”,不是厂商已知的问题,更不是从哪里买来的现成攻击工具。
更关键的是GEEKCON白纸黑字的规则第三条,原文是:“我们遵循负责任漏洞披露原则,会将‘漏洞与利用DAF挑战赛’中获胜选手提交的详细技术信息提供给相关厂商或机构。我们和获胜选手承诺在相关问题修复之前,不对外泄露任何相关信息。”
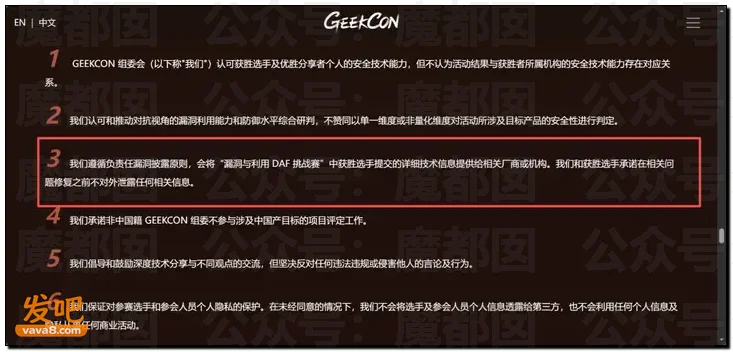
这段话翻译成大白话:选手在台上证明“你家飞机有个洞,能被人这样接管”,但具体怎么做到的,一个字都不会对外说;这套完整的技术细节,赛后会私下交给厂商,好让厂商回去补洞。在厂商把洞补上之前,所有人都替它保密。
这是一个对厂商近乎“溺爱”的规则。厂商不用暴露名字,不用担心漏洞被坏人学去,还能免费拿到一份顶级团队做出来的安全体检报告。
按过去十几年的惯例,被攻破的厂商不但不会生气,反而会在赛后主动联系选手,确认漏洞、推送补丁、发感谢信,有的还会发奖金。在DEF CON、Pwn2Own这些国际同类赛事上,苹果、微软、特斯拉这样的公司,常年派安全团队守在现场,等着接选手提交的漏洞报告。
GEEKCON办了这么多年,从来没有一家厂商,因为一场漏洞演示而举报。
所以当警察进场、选手被带走、议程中断的那一刻,整个安全圈的错愕是真实的。一名从业者的话很有代表性:“我们在封闭赛场里用十分钟攻破一台无人机,和黑产在机场附近用改装设备干扰航班,区别不在技术,而在终点——我们的终点是厂商的修复报告,黑产的终点是用户的人身和财产损失。”
很多群内都在讨论:
需要说明的是,举报者到底是谁,目前并没有官方结论。社交媒体上,很多人把它和某头部无人机大厂联系在一起,某科技博主转发时直接写了一句“某厂的作风一直如此”,多家媒体也用“市场占有率特高的无人机厂商”来暗示。但截至成稿,这家官方没有就此事发布任何声明,GEEKCON主办方也没有正式点名,“是谁报的警”这一层,仍然停留在行业传闻和媒体推断阶段,不能武断的判断就是该大厂。
这个细节必须讲清楚,因为比起“哪家厂商报的警”,更值得追问的是另一件事。一家厂商,为什么会把一个替它找问题、还替它保密的人,当成需要动用警方去解决的对象?
白帽到底是干什么的:把本该在黑市标价的东西,免费还给厂商。圈外人最容易有的一个误解是:一个人跑来攻破别人的系统,怎么还能是“好人”?
这就要分清两顶帽子。
出于破坏系统、窃取数据、勒索钱财的目的去入侵别人的,叫“黑帽”,是法律打击的对象。而“白帽”,同样掌握攻击技术,也会去触碰系统,但他们的目的不是把东西偷走、卖掉,而是找到漏洞、通知厂商,在坏人利用之前把洞补上。
这里面最核心的概念,叫“漏洞”,又叫“0day”。它本质上是软件、硬件里的一个缺陷,是程序员写代码时留下的一道缝。谁掌握了这道缝,谁就能在系统里获得本不该有的权限——小到偷看一段数据,大到接管一台设备、一套系统。
漏洞最残酷的特性是:它是客观存在的,不会因为你不知道、不承认,它就消失。你家房门上有一道没锁好的缝,你自己没发现,不等于小偷也没发现。
而一个能被实际利用的0day,极其昂贵。因为找到它,往往需要一个研究员花上几个月,一行一行地逆向、测试、验证,枯燥到普通人难以想象。某大佬曾经形容他们团队做基础研究的日子,是“吃了两年多上海葱油拌面和小杨生煎”熬过来的。
那么,白帽的“负责任披露”,披露的是什么?
是一个研究员花几个月时间逆向出一条此前未知的攻击路径,然后在不公布任何细节的前提下,把它展示出来。这近乎一种仪式感,等于在告诉厂商:这条路走得通,已经有人能摸到你了,你们赶紧回去打补丁。
用一个更直白的比喻:这相当于把一个原本能在黑市上卖出高价的东西,免费交还给了厂商。
这套机制不是中国的白帽们自己发明的,它是全球互联网行业用二十多年时间磨合出来的通行规则,并且有清晰的节奏。
谷歌的顶级安全团队Project Zero,奉行的是“90天原则”:一发现漏洞,立刻通知厂商;给厂商90天时间修复,90天一到,或者厂商提前发布补丁,技术细节就向整个防御社区公开。这么做的逻辑是,用户的安全高于厂商的面子,必须用一个明确的期限,倒逼厂商尽快把洞补上,而不是无限期拖下去。
苹果则直接用钱和荣誉给研究投票。在苹果安全赏金计划里,一个无需用户任何操作、通过网络就能直接打穿内核的高危漏洞,最高赏金是200万美元;对提交有效报告的研究员,苹果还会公开致谢。2025年10月,苹果又把最高赏金翻倍,理由写得很明白:要让那些能造出“雇佣兵级间谍软件”的顶尖研究,留在合法、阳光的这一边。
微软的MSRC悬赏计划,单个项目最高也给到25万美元。美国网络安全与基础设施安全局(CISA)在2019年更进一步,专门发布指令,要求各联邦机构建立“对安全研究人员友好”的漏洞披露策略,让白帽有明确、安全的渠道可以报告问题。
这些做法的共同点是:它们都默认一个前提——厂商自己找不完所有漏洞,必须靠外部的研究者;而要让这些人愿意、并且敢于把漏洞交给你,你就得给他们尊重、给报酬,更要给他们安全感。
中国也在往这个方向走。2016年的网络安全法就明确,网络产品和服务的提供者,一旦发现产品存在缺陷、漏洞,应当立即采取补救措施,及时告知用户并向主管部门报告。2021年7月,工信部、网信办、公安部三部门联合印发《网络产品安全漏洞管理规定》,当年9月1日施行,其中专门规范了通过网络平台、媒体、会议、竞赛等方式发布漏洞信息的行为,要求补丁发布前不得公开漏洞细节,也不得借漏洞炒作、敲诈。
这份规定的另一面,其实是承认了白帽这个群体的合法位置——漏洞的发现、收集、报告,本身是一件对社会有益、需要被规范而不是被消灭的事。
规则到今天的方向其实已经很清楚:让善意的报信者有章可循、有安全感,让漏洞在见光之前就被悄悄修好。这是一个对厂商、对用户、对研究者三方都有利的机制。
而要理解这套机制为什么如此脆弱、为什么一次举报就能让整个圈子寒心,就得回到十年前,看看那个叫袁炜的年轻人,到底经历了什么。
 袁炜是注册在乌云网(WooYun)上的一名白帽。
乌云网,是当年中国最大的民间漏洞报告平台,无数安全爱好者把自己发现的网站漏洞提交到这里,由平台通知厂商,等厂商修复后再公开。在很长一段时间里,它是中国白帽生态的一面旗帜。
袁炜当时还只是一名实习白帽,担心自己技术不过关、误报漏洞。他的故事,被人民网、财新、新华社等多家媒体记录在案。
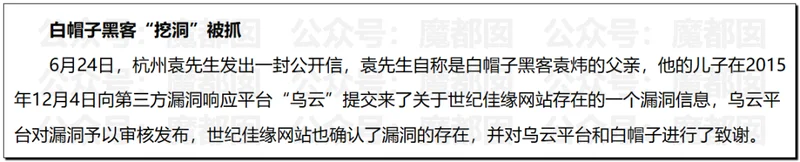
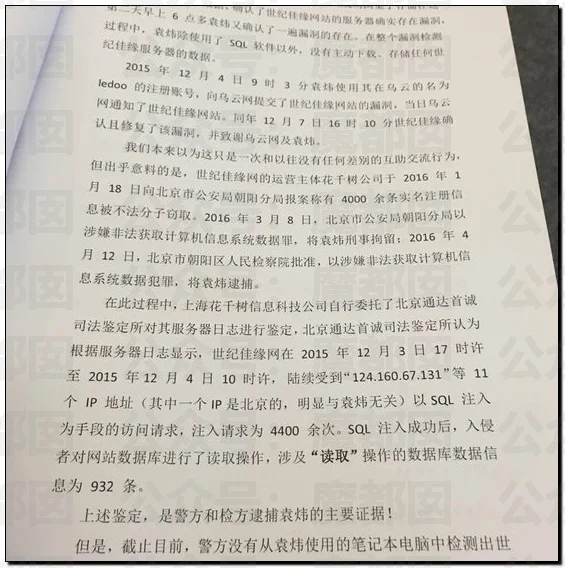
2015年12月3日下午,袁炜在对婚恋网站世纪佳缘做常规检测时,发现了一个高危漏洞。当天晚上,为了确认漏洞是真的、不是误报,他回到家,用同一台笔记本和sqlmap工具继续检测,并且顺着这个漏洞,浏览了网站的一部分数据,以验证漏洞确实存在、确实能造成危害。
12月4日上午,袁炜把这个漏洞提交给了乌云网。同一天,乌云网按照流程通知了世纪佳缘。
12月7日,世纪佳缘完成漏洞修复,并且在乌云平台确认漏洞的页面上,按照平台惯例,向提交漏洞的袁炜表示了感谢。
到这一步,这是一次再标准不过的负责任披露:白帽发现漏洞、提交平台、厂商修复、公开致谢,皆大欢喜。
但一个多月后,事情急转直下。
2016年1月18日,世纪佳缘向北京市公安局朝阳分局报案,称网站数据被非法窃取。世纪佳缘CEO吴琳光后来在知乎上解释:在修复漏洞的过程中,他们发现有900多条有效数据被攻击者获取,出于对用户数据和信息安全的担忧,选择了报警;在警方披露调查结果之前,公司并不知道“提交漏洞的白帽”和“攻击网站的人”是同一个人。
2016年3月8日,袁炜被刑事拘留。4月12日,北京朝阳区检察院以涉嫌“非法获取计算机信息系统数据罪”,正式批准逮捕。
据司法鉴定,世纪佳缘网站一共遭到11次SQL注入攻击,932条实名注册信息被窃取。
压在袁炜身上的,是一条很多白帽此前并不知道的法律红线。按照《刑法》第二百八十五条第二款及相关司法解释,侵入系统并“非法获取数据”,一般系统只要获取身份认证信息500组以上,就属于“情节严重”,可以追究刑事责任。袁炜为了验证漏洞而获取的900多条数据,恰好越过了这条线。
在白帽的工作逻辑里,这本来是个打分问题:漏洞平台会按证据的详细程度、危害的大小给漏洞打分,证据越扎实、越能说明问题,分数越高。所以白帽们习惯多取一点数据来证明危害,而且在过去的实践中,这种做法从来没有被厂商反对、被平台提醒过。大家习以为常,直到袁炜出事,很多人才第一次知道,原来还有“500条”这道坎。
2016年6月,第四届中国网络安全大会召开前夕,袁炜的父亲发表了一封公开信,标题是《白帽子检测漏洞到底是不是犯罪》。老人在信里为儿子鸣冤:袁炜不是去窃取数据,而是在帮网站测试漏洞,漏洞已经被修复,他也没有把数据拿去牟利,这样被抓,不公平。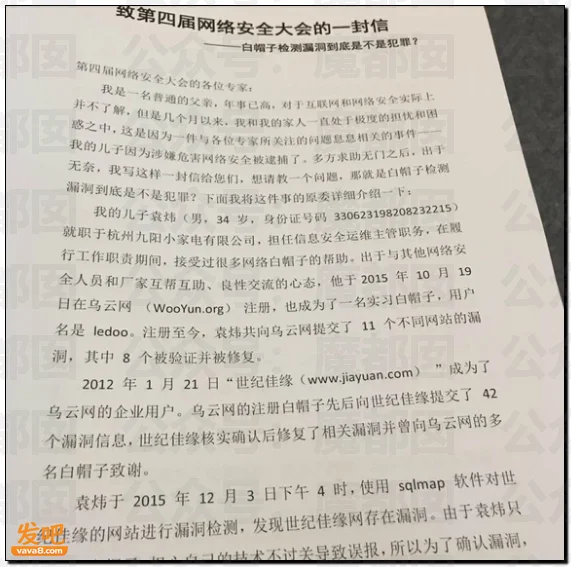
给媒体打电话时,老人说,儿子已经被关押了好几个月,这件事对全家是晴天霹雳,他们只想知道,袁炜到底有没有真的触犯法律。
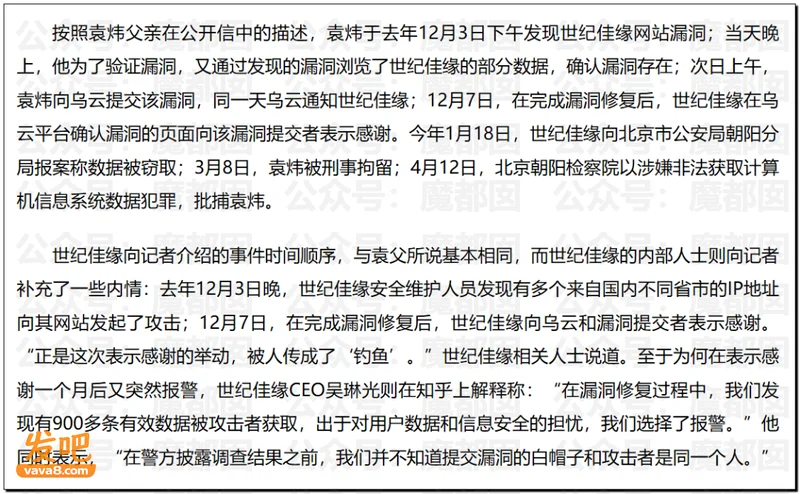
世纪佳缘方面则始终否认“钓鱼”的说法。他们回应称,自乌云通知公司存在漏洞起,公司从未拿到过漏洞提交人的联系方式,也联系不上对方;报警是出于对用户隐私和公民信息安全的考虑,并不针对任何个人。公司安全团队还提到,事发当晚他们监测到来自国内多个不同省市IP的访问,因此并没有把“报漏洞的人”和“攻击的人”联系到一起。
双方各执一词,真相的细节,最终要由司法机关认定。但袁炜案在白帽圈子里引发的,是一场不亚于地震的恐慌。原因很简单:袁炜的做法,在白帽群体中太普遍了——发现漏洞、为验证而取少量数据、提交平台、等厂商修复。如果这样一套流程都能换来逮捕,那么几乎每一个白帽,都可能成为下一个袁炜。
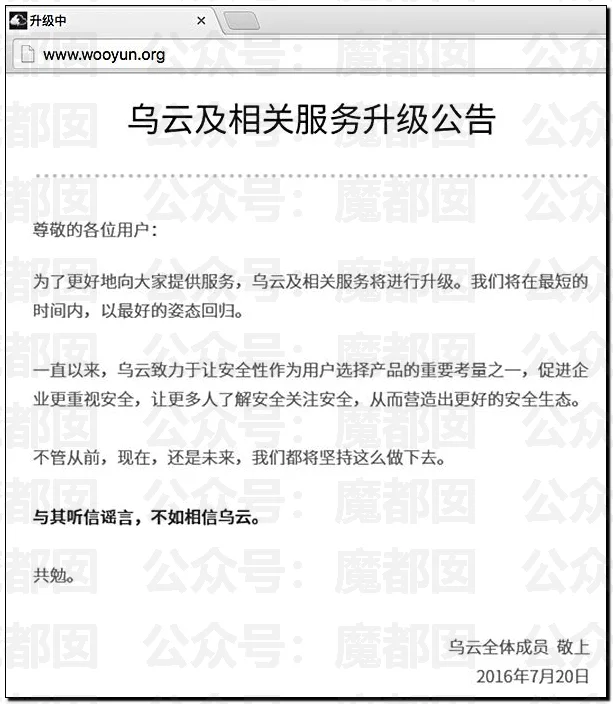
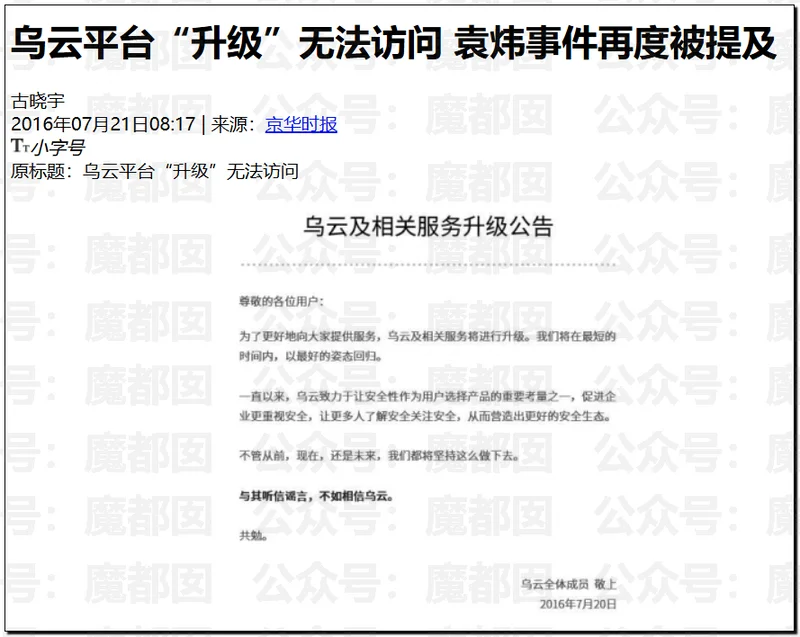
更让人唏嘘的是事件的后续。2016年7月19日,乌云网突然无法访问。7月20日凌晨,网站发布公告,称乌云及相关服务将进行升级,“将在最短的时间内,以最好的姿态回归”。
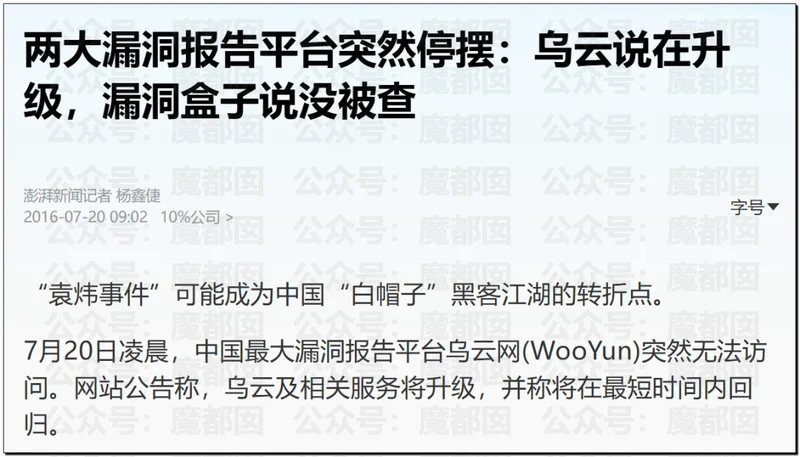
但它再也没有回来。
据财新等媒体报道,乌云网包括创始人方小顿(网名“剑心”)在内的多名高管被带走调查,平台被迫停摆。
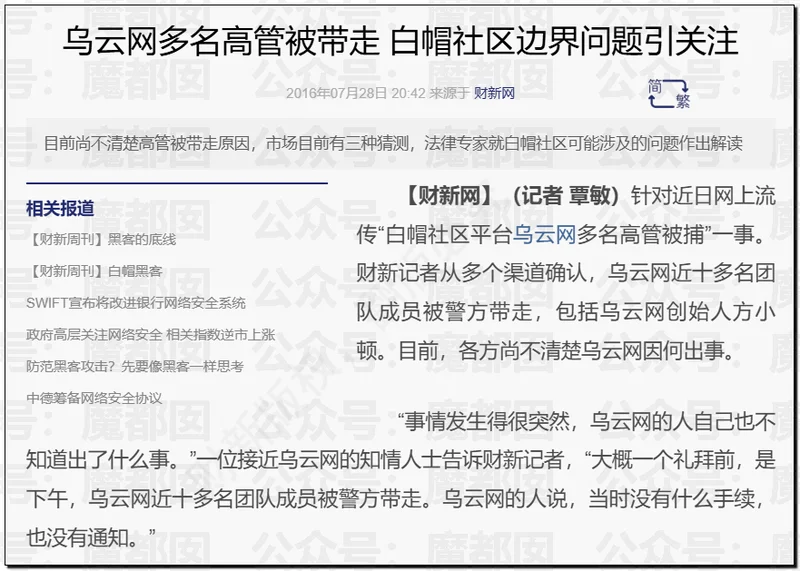
几乎同一时间,另一家知名漏洞平台“漏洞盒子”也宣布暂停服务。中国最大的两家民间漏洞报告平台,在几天之内双双停摆。
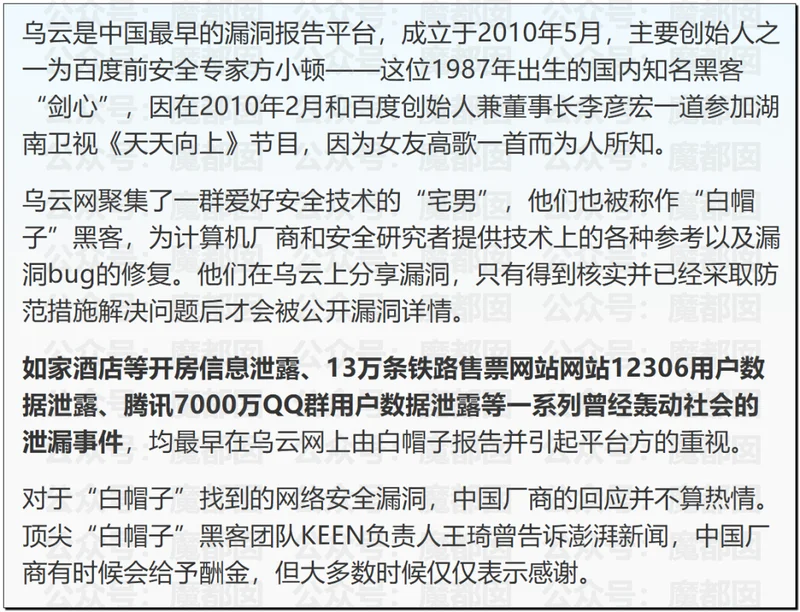
一个曾经热闹的、由无数技术理想主义者撑起来的白帽生态,就这样在2016年的夏天急转直下。而袁炜本人案件的最终判决,在此后公开的报道里,再难找到清晰的下文——一个替别人指出问题的年轻人,连同他的故事,一起慢慢从公众视野里消失了。
当年补天漏洞平台的前负责人赵武说过一句话,事后看几乎是预言:这一网下去,抓了一个热心的年轻人,然后民间漏洞响应的生态,倒退了好几年。
 “解决提出问题的人”,为什么是最蠢的一步棋
“不解决问题,而是解决提出问题的人”,这句话之所以扎心,是因为它点破了一种极其常见、也极其短视的应对逻辑。
这种逻辑的内核是:问题本身让我难堪、让我被动,那么让指出问题的人闭嘴,问题似乎就不存在了。
报警、删帖、施压、追责,本质上都是在“信息源”这一端动手,而不是在“问题”这一端动手。它能换来一时的安静,却制造了一个致命的幻觉——以为封住了报信者的嘴,就等于堵上了系统里的洞。
但漏洞不吃这一套。它是一段客观存在的代码缺陷,你把发现它的人抓了,那段代码还在那里;你让所有人都不敢提它,它依然在那里,静静等着下一个发现它的人。区别只在于,下一个发现它的,还是不是那个愿意提前告诉你的人。
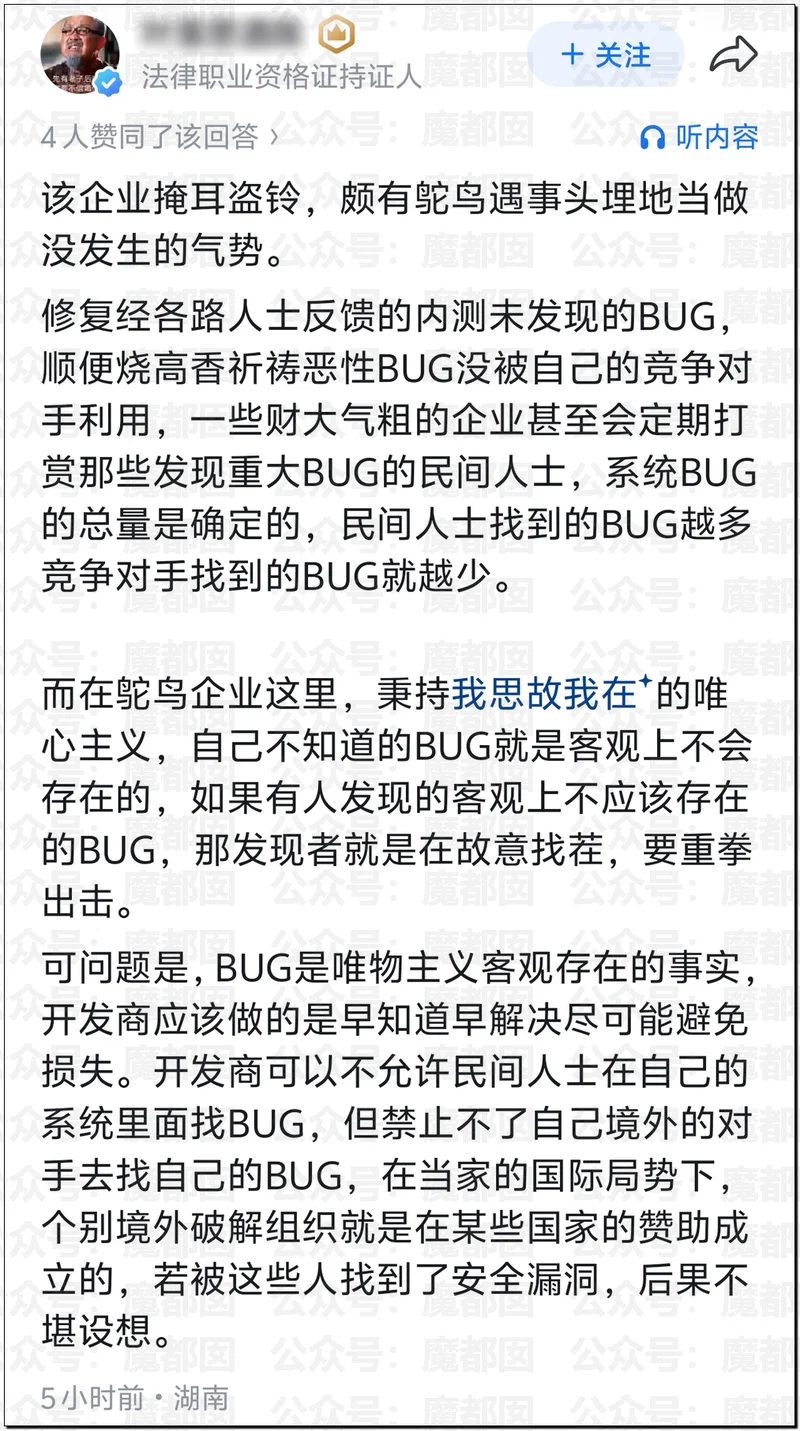
这就是“解决报信者”最蠢的地方:它根本没有减少风险,只是把风险从“我提前知道、可以修补”,变成了“我毫不知情、任人宰割”。网友嘲讽当时举报的网传无人机厂商:
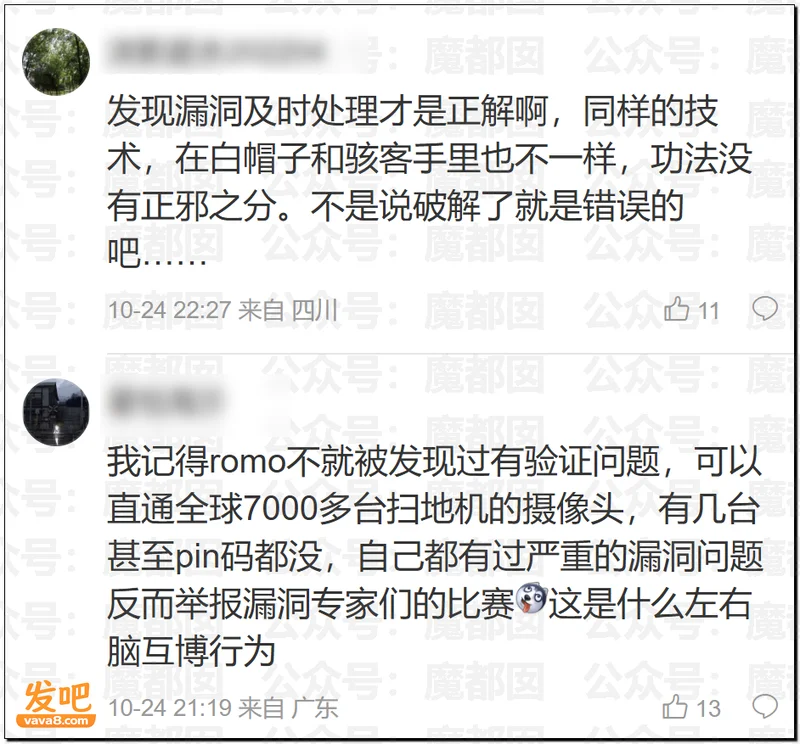
网上有一句质问,说得又冷又狠:“漏洞就在那里。你抓得了国内的技术员,你抓得了国外的黑客吗?”
这不是抬杠,这是现实。网络攻击没有国界,一个厂商能把国内合法、善意、愿意走负责任披露流程的研究者一网打尽,却管不了境外的黑客团队,更管不了藏在暗网里的买家和卖家。把善意的报信者推走,等于单方面把自己的漏洞情报,拱手让给了那些不会跟你客气的人。
那么,当一个白帽发现“说出来”不仅没有回报,反而要承担法律风险时,他会怎么做?理性的选择无非三条。
第一条,沉默。发现了也不说,多一事不如少一事。这是最温和的一种,但对厂商来说,等于主动放弃了无数双免费的眼睛。
第二条,把漏洞卖掉。既然厂商不接、不领情,而漏洞又确实值钱,那就卖给愿意出价的人。这正是很多技术大V警告的:“以后这家厂商不会再收到技术人员报告漏洞了,以后漏洞就拿到黑市上卖了。”
第三条,连卖都不亲自卖,而是流向更隐蔽的渠道,被境外团队、被黑灰产接手,然后在某个厂商和用户都毫无防备的时刻,被一次性使用。网友知道这个事情都无语死了:
很多人以为“漏洞黑市”是个夸张的说法,其实它有真实、且高得惊人的行情。
在暗网和国际漏洞经纪市场上,一个针对iOS、安卓、Windows这类主流系统的成熟0day利用链,标价动辄数百万美元。以色列的NSO Group,正是靠“飞马”(Pegasus)这类基于0day的间谍软件,把一部手机在零点击、零感知的情况下完全接管,卖给各国客户,制造了无数起监控丑闻。国际上的专业漏洞经纪商,Zerodium、Crowdfense、Operation Zero,对一条完整的移动设备利用链,开出的价码从数百万到上千万美元不等;针对苹果的0day,曾在市场上叫价到800万欧元。
对照之下,你会更清楚白帽的“负责任披露”到底意味着什么:一个本可以在黑市上换几百万、上千万的东西,研究员没有拿去卖,而是选择交给厂商,换一句感谢、一个署名,很多时候甚至什么都不要。
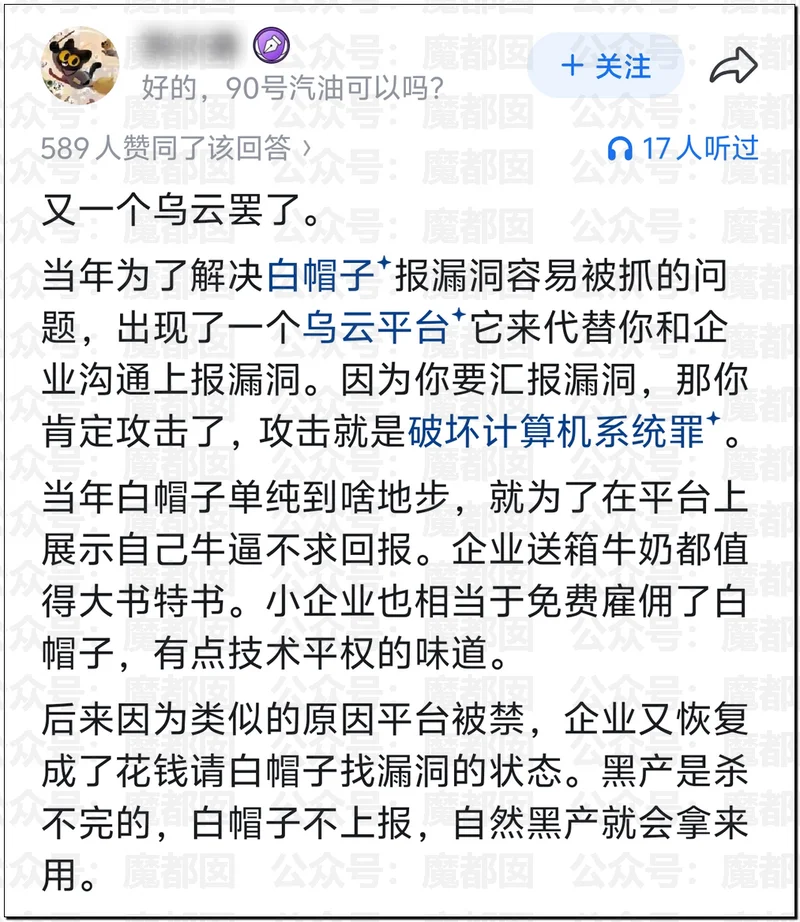
厂商的一次举报,等于是在公开告诉所有研究员:你拿着能换钱的东西来免费帮我,我不但不领情,还要让你付出代价。
这就引出了那句令人脊背发凉的判断:“这不是挺好的吗?基本相当于和全世界的黑客公开宣战了。”
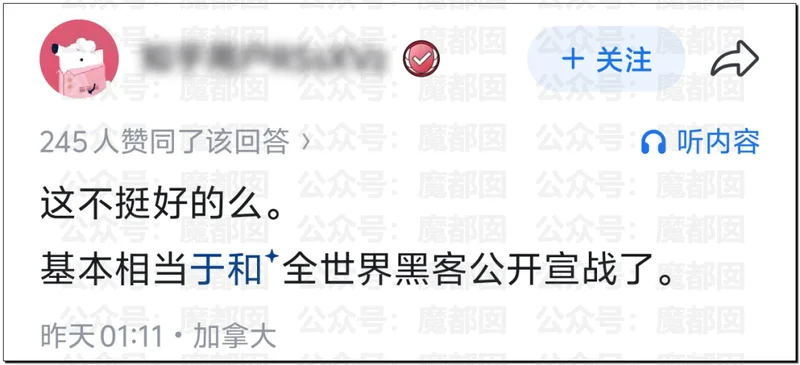
问题是,这场战争的代价,最终并不由厂商的管理层和法务部门承担,而是由每一个普通用户承担。
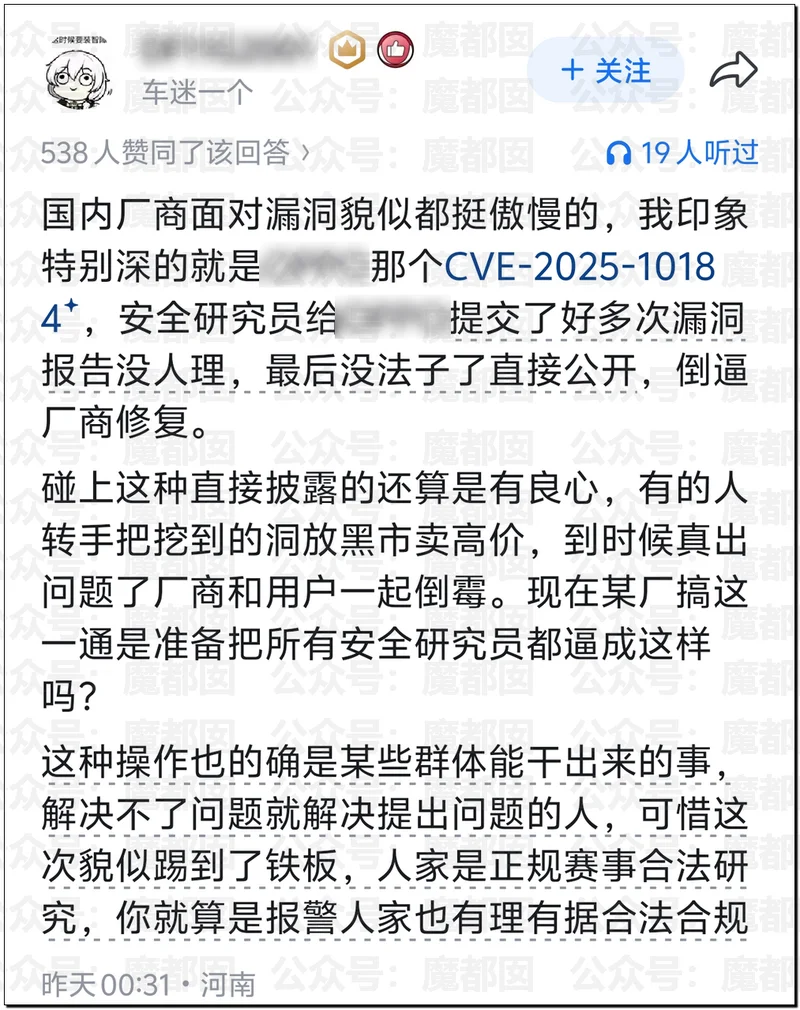
想想看,一台能被远程接管的无人机,可能在你头顶突然失控、坠落;一辆能被破解的智能汽车,可能在行驶中被人熄火、操控;一个被发现却没人敢报的摄像头、门锁、路由器漏洞,可能在某一天,把你的隐私、你的财产、你的人身安全,一起暴露给陌生人。
白帽的存在,恰恰是在你和这些风险之间,多垫了一层。他们是在坏人之前,先替你把墙缝找出来、告诉房主的人。把这层人赶走,房子不会因此更安全,只会让真正的窃贼如入无人之境。
所以,从纯粹的利益计算看,“解决提出问题的人”也是一步满盘皆输的棋:它没有消灭漏洞,没有震慑真正的黑产,反而消灭了厂商最划算、最可靠的一道外部防线,最后把成本转嫁给了最无辜的用户。
真正的安全,是有人愿意在坏人之前告诉你墙裂了。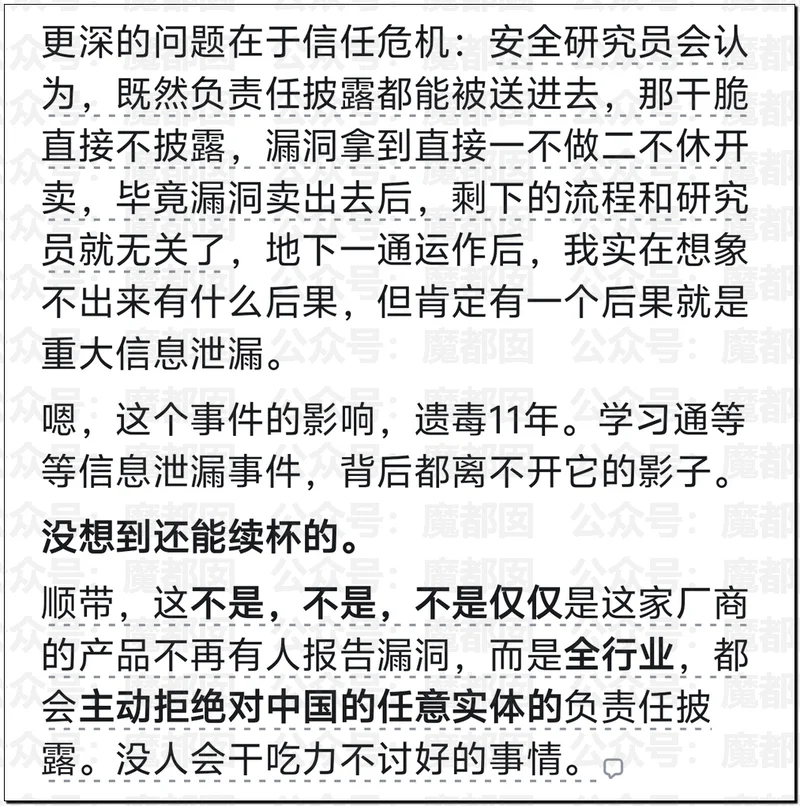 同样是面对漏洞,这个世界上其实一直存在另一种选择。
2014年的GeekPwn上,选手现场演示了如何用一条微信,远程操控一辆行驶中的特斯拉,让它突然倒车、熄火、失控;同一场比赛,70款主流安卓手机被一一攻破。没有厂商报警,没有公关删帖,这些漏洞在赛后被逐一确认、修复,变成了更安全的产品。
苹果、微软、谷歌这些站在行业顶端的公司,没有一个把白帽当敌人。因为它们算得很清楚:一个愿意提前告诉你问题的人,是成本最低的安全资产,而不是需要被处理的麻烦。
一个产品、一家公司、乃至一个社会对待“报信者”的态度,本质上是在回答同一个问题:你到底是想让问题被解决,还是只想让问题看起来不存在。
纵容报信者,会有一时的难堪,会承认自己的产品不完美,但产品会因此一点点变好,用户会因此更安全。打压报信者,能换来一时的安静和体面,却把所有的洞都留给了黑夜,等到爆发的那一天,往往已经无法挽回。
2016年的袁炜,是一个被时代记住的教训。他不是黑客,他只是一个相信“发现问题就应该说出来”的年轻人,他帮网站补上了洞,自己却走进了看守所;他身后,是乌云网的关停,是一整个白帽生态的倒退,是无数人从此学会了沉默。
十年之后,相似的一幕在重演。我们必须警惕,不能让“举报抓报信者”真的被一些企业当成所谓的“最佳实践”。因为这个“实践”每被复制一次,愿意负责任披露的人就少一批,而黑灰产手里的筹码,就多一分。有网友非常愤怒:
GEEKCON 2026当晚照常闭幕,闭幕式的主题叫“人类最后一届黑客大赛?”。这个主题原本是主办方的一句玩笑,感慨的是AI进步太快,也许有一天会取代人类黑客。但经历了这场报警,这句话突然有了另一种苦涩的读法:AI还没来得及干掉黑客,人类自己倒先把报信的人,一个一个解决了。
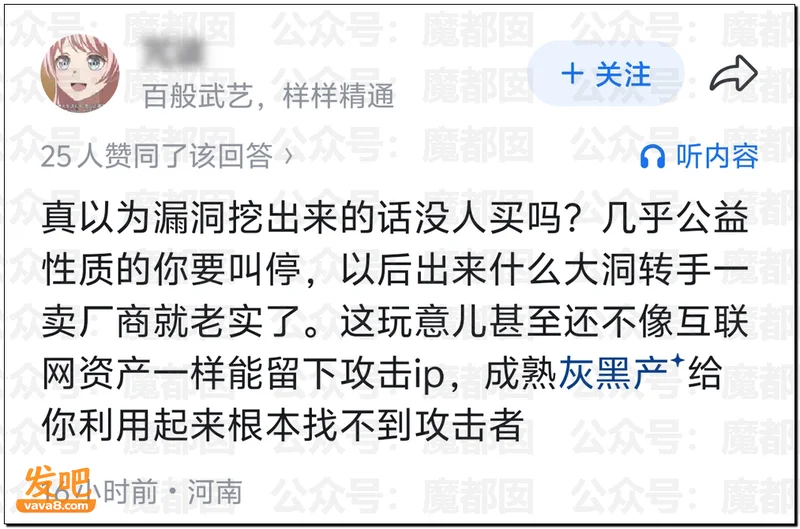
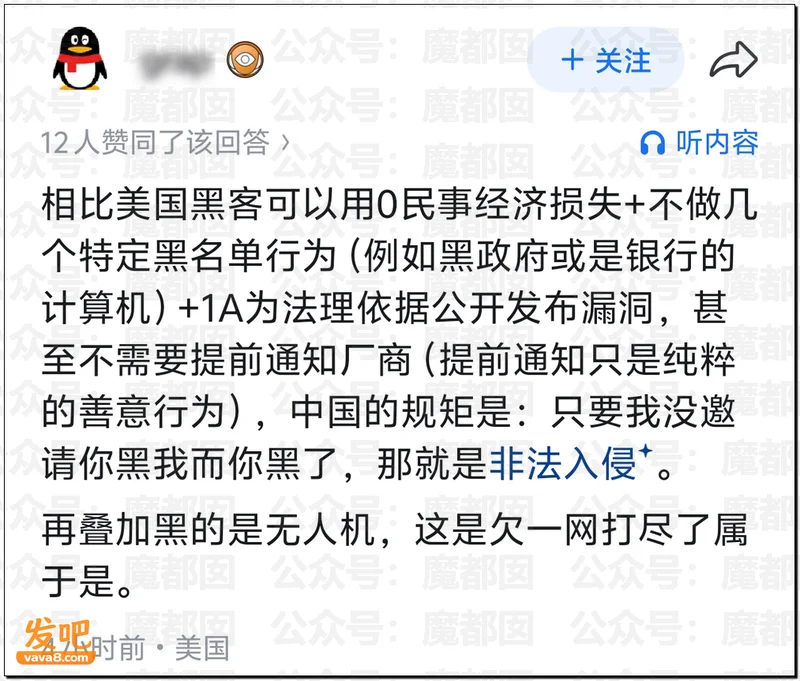
请记住一件再朴素不过的事:这个世界上,真正盼着你出事的人,不会提前通知你;会提前告诉你“墙裂了、该补了”的人,才是站在你这边的人。
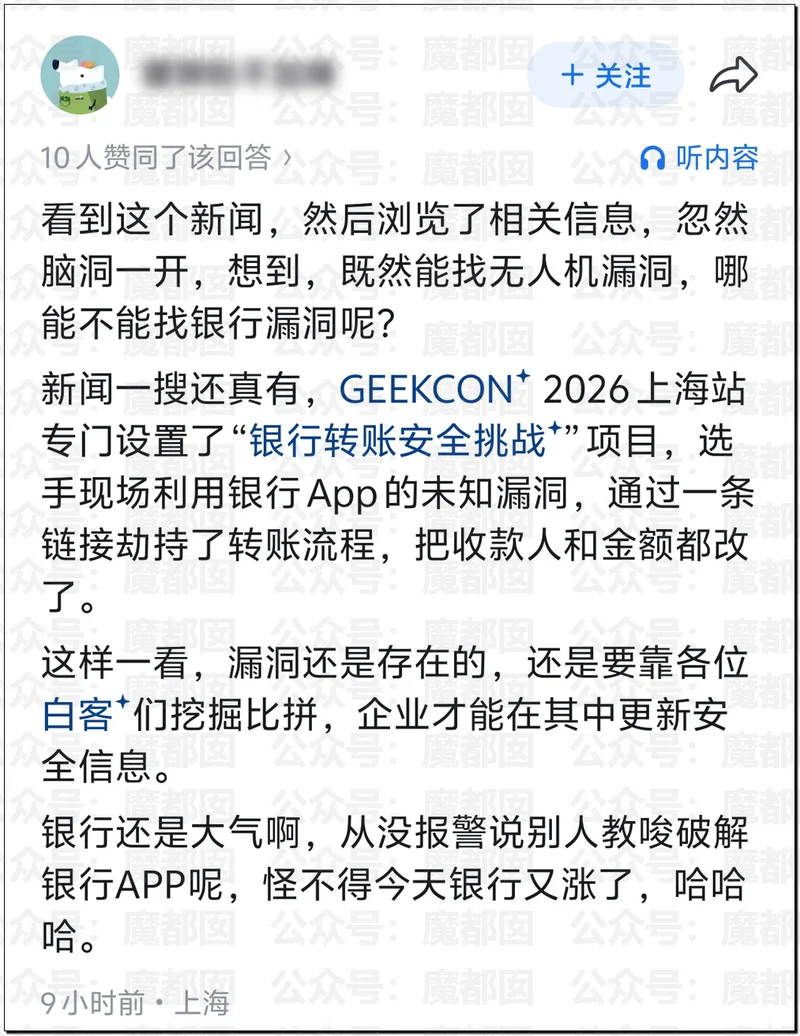
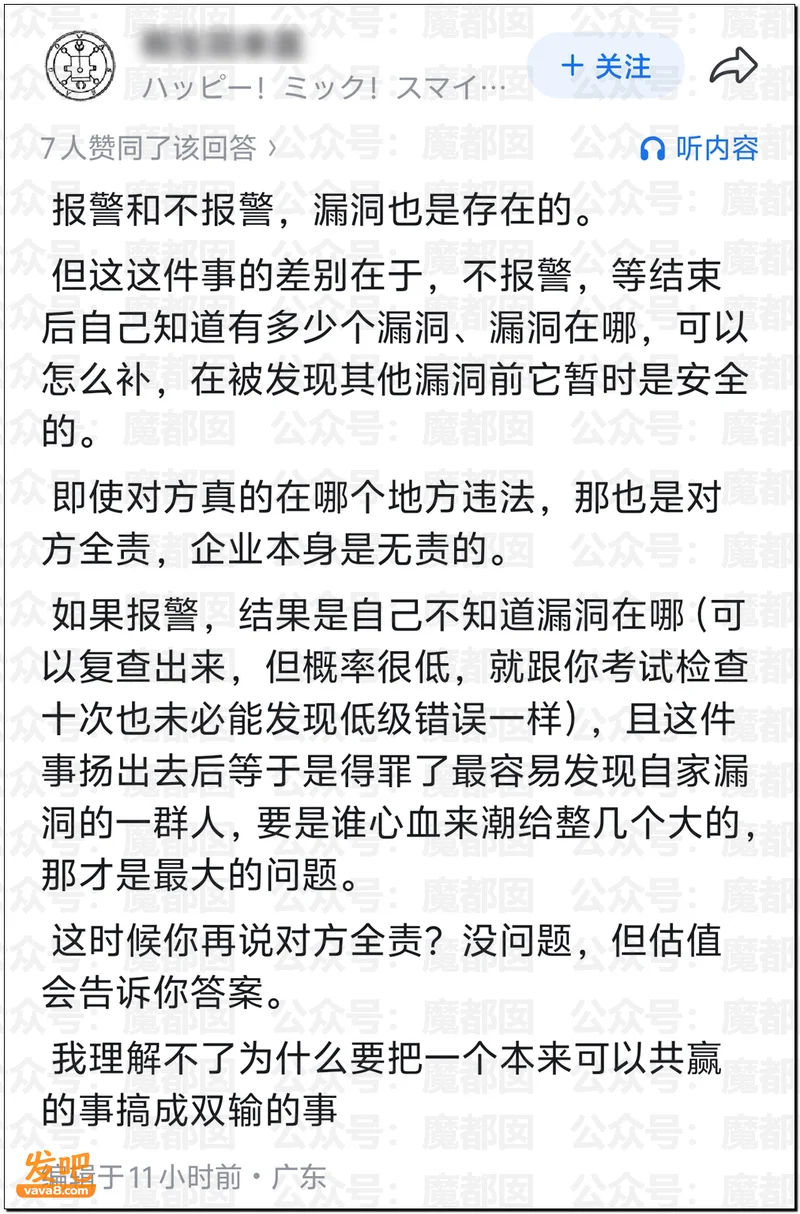
我们再重复一句,目前还没确凿证据证明是这家企业举报的,所有只是网传,我们也是借这个事情想提醒某些人:今天你把报信者的嘴堵上,明天当坏人翻过那堵没人修补的墙时,就再也不会有人,提前替你挡那一刀了。